
Tahrik teknolojisi uzmanı NORD DRIVESYSTEMS, Siber Dayanıklılık Yasası (CRA) için gerekli süreçleri ve yapıları zamanında hayata geçirdi. Şirket böylece, 11 Eylül’den itibaren aktif olarak istismar edilen güvenlik açıklarına ilişkin yasal bildirim yükümlülüklerini yerine getiriyor. İlgili ürünlerin CRA ile tam uyumlu hale getirilmesi sürecinin 11 Aralık 2027 tarihine kadar tamamlanması planlanıyor.
11 Eylül 2026 tarihi itibarıyla, Avrupa Birliği’nin (AB) 2024/2847 sayılı Tüzüğü olan Siber Dayanıklılık Yasası (CRA) uyarınca, aktif olarak istismar edilen güvenlik açıklarına ilişkin bildirim yükümlülükleri geçerli olacaktır. NORD DRIVESYSTEMS gerekli süreçleri ve yapıları oluşturmuş olup yeni gerekliliklere tam uyum sağlamaktadır.
Ağa bağlı ürünler için bağlayıcı çerçeve
Siber Dayanıklılık Yasası 10 Aralık 2024 tarihinde yürürlüğe girdi. Yasa, Avrupa tek pazarında sunulan ve dijital unsurlar içeren ürünler için bağlayıcı siber güvenlik gereklilikleri öngörüyor. NORD bu düzenlemeyi memnuniyetle karşılıyor. NORD Pazarlama Müdürü Jörg Niermann, “Tek tip güvenlik standartları, ağa bağlı endüstriyel ürünlere duyulan güveni artırıyor ve hem üreticiler hem de müşteriler için planlama güvencesi sağlıyor,” diyor.
Etkilenen dört frekans invertörü
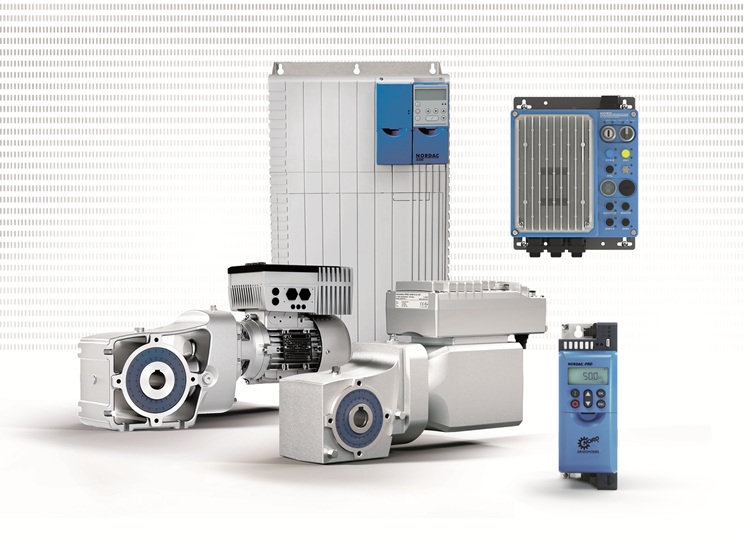
Sürücü üreticisinin ürün yelpazesi içinde; ağ bağlantılı frekans invertörleri olan NORDAC ON, NORDAC LINK (motor yol verici ve frekans dönüştürücü olarak), NORDAC FLEX ve NORDAC PRO, CRA (Siber Dayanıklılık Yasası) kapsamına girmektedir. Ürün gereklilikleri, CRA uyarınca çalışma koşulları dikkate alınarak değerlendirilmiştir. Bu amaçla bir tehdit ve risk analizi gerçekleştirilmiştir. Ayrıca, bu bağlamda IEC 62443-4-2 gereklilikleri, Güvenlik Seviyesi 1 (Security Level 1) temel alınarak değerlendirilmiştir.
Dahili bir yol haritası doğrultusunda uygulama
NORD, gerekli güvenlik standartlarını ürün portföyüne entegre etmek için dahili bir yol haritası izlemektedir. “Tasarım Gereği Güvenlik” (Secure by Design) ilkesi uyarınca, siber güvenlik hususları ürün geliştirme aşamasında halihazırda dikkate alınmaktadır. Geliştirme süreçleri IEC 62443-4-1 standardına göre düzenlenmiştir. 11 Aralık 2027 tarihine kadar, ilgili tüm ürünler için eksiksiz uygunluk beyanları, teknik belgeler ve yazılım bileşen listeleri (SBOM) hazır olacaktır.
Makine üreticileri ve OEM müşterileri için dokümantasyon
NORD; makine üreticilerine ve OEM müşterilerine uygunluk beyanları, uygulanan güvenlik fonksiyonlarına ilişkin teknik belgeler ve IEC 62443 uygulama durumuna dair öz beyanlar sunmaktadır. Bu belgeler, müşterilerin kendi uygunluk zincirleri dahilindeki gerekliliklere dair kanıt sunmalarına yardımcı olacaktır.
https://www.nord.com/en/global/cyber-security/cyber-security.jsp

 Web Tasarım
